スマホに、セキュリティ上の脆弱性の改善を指摘され、対処しておりましたが、
ホームネットワークの方は、大丈夫かと疑念が・・・
うちは、ルーターをかましてるし大丈夫だと、古い認識でいましたが、一縷の不安が・・・
ほんまに家のネットワーク環境は大丈夫か!? ( ̄□ ̄;)!!
胸騒ぎの冷めやらぬ間に調べてみると・・・
以前、通信プロバイダーが設置の光終端装置にセキュリティ対策として、有線ルーターを設置していたのですが、1万円以下の安物ルーターは、不具合発生や壊れることが多かったので、信頼性の高いルーター(以下)を設置したはずでしたが、
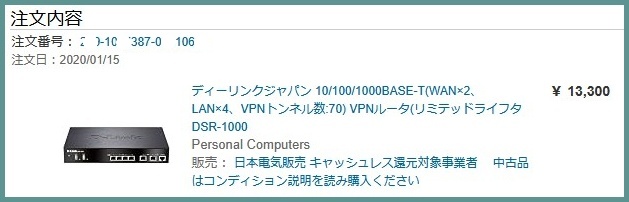
AIに尋ねてみると
・2025年7月1日をもってすべてのサポート終了(ファームウェア更新の停止)
・メーカーからの「使用中止・買い換え」勧告
DSR-1000は、VPNルーター(ネットワークの境界を守る機器)であるため、脆弱性を放置してインターネットに接続し続けることは、組織全体にとって非常に高いセキュリティリスクとなります。と、設置して7年弱にもかかわらず、厳しいお言葉 (((;゚д゚;)))
で、今回は、もっとセキュリティ性能の高い有線ルーターと交換しました。
WAN/LANの不正アクセス検知を行い、メールで通知する機能を有し、ファームウェアの自動更新機能もあります。昨年発売された機種ですので、当面のサポートは大手ですので安心です。
さらに念には念を入れよと、パソコン内のパスワード管理(Googleパスワードマネージャー)を覗いてみたら・・・
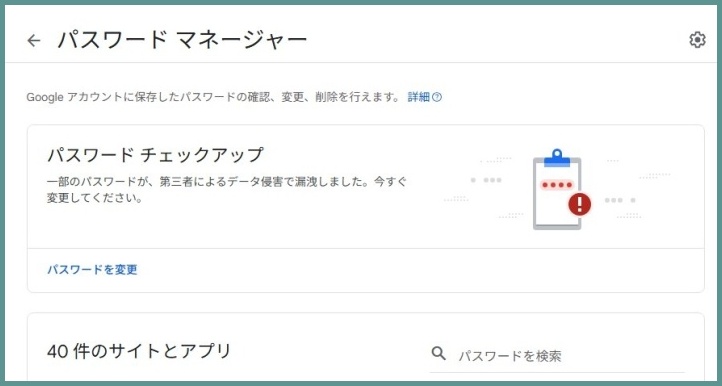
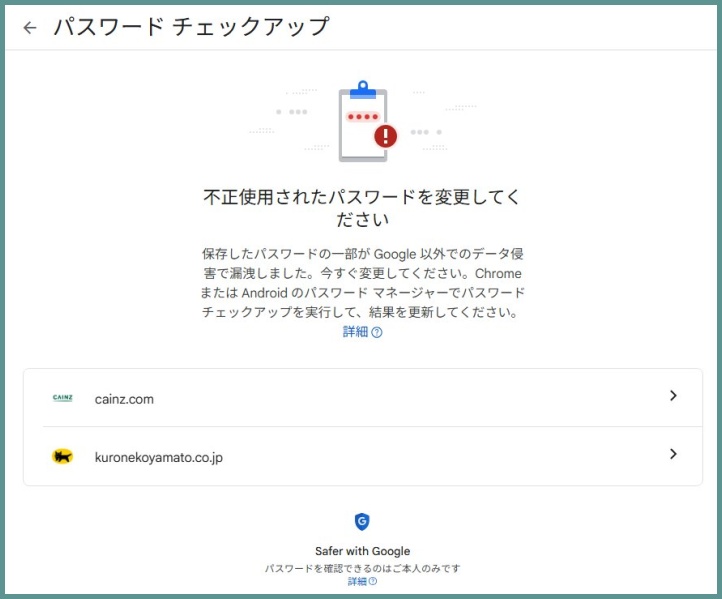
2件が漏洩だと! (×□×;)
「保存したパスワードの一部がgoogle以外でのデータ侵害で漏洩しました」の意味が全く分からんし、「私に非はありません」的に読めるし、Googleパスワードマネージャー自体も信用できないな。 どんなパスワード管理ソフトも、ハッカーに破られる可能性はあると思っておいた方が良さそうですね。
最近は、二段階認証やパスキー、生体認証の設定を心掛けるようにしていますが、それさえもハッカー集団は、AIを駆使し、システムの脆弱性を見つけて、アタックしてくるんでしょうね。
まさに、いたちごっこですが、ユーザーが登録している外部企業側に非がある場合の多くは、損害が出た場合、補償されるでしょうが、個人側に非がある場合、今までは企業側が補償してくれた場合もありましたが、今後は、そうは行かないでしょ。個人のセキュリティの甘さで起こった事案は「補償できません」と、きっぱり明言している企業も出てきているようですし。
政府も推奨しているように、個人も「能動的サイバー防御」をしないとダメですね。
個人の財産に直結する ネットバンキングやクレジットカード、電子マネー、証券口座、暗号通貨などは、絶対の絶対です!
と言われても、年齢と共に頭が付いて行かんのよ~
そういう御仁は、自分で管理するの止めにして、若い人に任せるしかありません。
(;-ω-)
さらに、無線LAN(Wi-Fiルーター)も10年選手で、AIに尋ねると、ファームウェアが5年前のバージョンから更新されておらず、近年の新たな脆弱性やサポート終了(EOL)の観点から長期使用は推奨されません
・・・ ですと。 (>Д<)ゝ
我が家の使い方なら、Wi-Fi 6 のエントリーモデルへの買い替えが最もおすすめとのこと。
それにしても、パソコン・スマホは、金食い虫の家電だわ。 ( ˘•ω•˘ ).。oO(இ)